նախընտրելի դարձնել
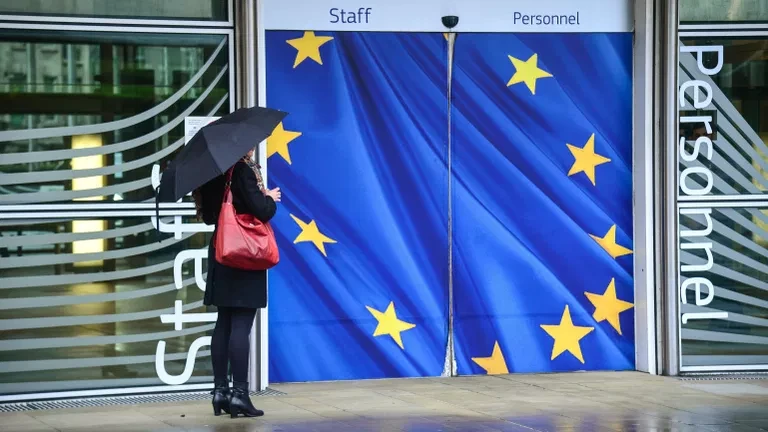
ԵՄ երկրներում կիբեռանվտանգության պահանջների խստացման օգտին հանդես եկող Եվրահանձնաժողովը լայնածավալ հաքերային հարձակման է ենթարկվել։ Ինչպես հայտնում է Politico-ն, հարձակումը կարող էր հանգեցնել աշխատակիցների անձնական տվյալների արտահոսքի։
«Միջադեպը կարող էր հանգեցնել մեծ ծավալի անձնական տվյալների գաղտնիության խախտման, աշխատակիցներին զրկել է աշխատավարձերի և արձակուրդների մասին տեղեկություններ մուտքագրելու հնարավորությունից և բարձրագույն ղեկավարությանը ստիպել է իր ամենշաբաթյա նիստում քննարկել ճգնաժամը», - ասվում է հրապարակման մեջ։
Պարբերականի տեղեկություններով՝ հաքերներն օգտագործել են արհեստական բանականության վրա հիմնված հանրամատչելի գործիք, որը նախատեսված է համակարգչային համակարգերի խոցելիությունները հայտնաբերելու համար։ Եվրահանձնաժողովը ստիպված է եղել ժամանակավորապես անջատել մի շարք հավելվածներ, այդ թվում՝ աշխատաժամանակի, արձակուրդների, աշխատավարձերի և բժշկական ծախսերի փոխհատուցման հաշվառման համակարգերը։ Տվյալների հնարավոր արտահոսքի ծավալները դեռ պարզվում են։
Եվրահանձնաժողովը 2026 թվականի հունվարին առաջարկել էր ԵՄ կիբեռանվտանգության ամրապնդման միջոցառումների նոր փաթեթ, որը նախատեսում է օրենսդրության վերանայում և տեղեկատվական համակարգերի պաշտպանության լրացուցիչ պահանջներ։
Փետրվարին Եվրահանձնաժողովն արդեն հայտնել էր մեկ այլ կիբեռհարձակման մասին, որի հետևանքով չարագործները կարող էին հասանելիություն ստանալ աշխատակիցների անուններին և հեռախոսահամարներին։
Սեպտեմբերին Եվրոպական հաշվեքննիչ պալատը մատնանշել էր կիբեռսպառնալիքներին հակազդելու եվրոպական համակարգի թերությունները, մասնավորապես՝ տեղեկատվության փոխանակման և լայնածավալ միջադեպերին արձագանքելու հետ կապված խնդիրները։