
 նախընտրելի դարձնել
Մանսագետները նոր բոտնետ են հայտնաբերել, որը վարակում է Android օպերացիոն համակարգով աշխատող սարքերը, փոխանցում է «Լենտա»-ն՝ վկայակոչելով Bleeping Computer-ը: Բոտնետը ուղղված է բաց պորտերի որոնմանը, այդ թվում նաեւ՝ 5555 պորտի, որն օգտագործվում է Android համակարգի կարեւոր բաղադրիչի կողմից եւ մուտք է տալիս դեպի հիմնական գործառույթները: Մուտք գործելով սարքի մեջ՝ վնասատու ծրագիրը ստիպում է դրան Monero կրիպտոարժույթ հայթայթել:
Ըստ QiHo 360 կազմակերպության՝ բոտնետը հայտնաբերած հետազոտողների՝ վտանգը սպառնում է Android-ով աշխատող բոլոր սարքերին` սմարթֆոններից մինչեւ խելացի տեխնիկա:
Մասնագետների տվյալներով՝ արդեն իսկ մոտ 7.4 հազար սարք է վարակվել, իսկ ինքը՝ բոտնետը, աճում է տպավորիչ տեմպերով: Տուժած սարքերի մեծ մասը դեռ Չինաստանում (մոտ 40 տոկոսը) եւ Հարավային Կորեայում է (մոտ 30 տոկոս):

Իրանը Փաշինյանին չի՞ հավատում. Միրզոյանը գնացել է Թեհրան I ԼՈՒՐԵՐ I 20:00

Ադրբեջանցին տանտիրոջ որդու հագուստով է եղել. նոր մանրամասներ Շաքիի դեպքից I ԼՈՒՐԵՐ I 18:00

Ադրբեջանցի զինծառայողին կարող է մինչեւ ցմահ ազատազրկում սպառնալ I ԼՈՒՐԵՐ I 16:00

Պաշտոնանկություն ԱԱԾ-ում. ՔՊ-ում խոստովանում են՝ սահմանին կան չվերահսկվող տարածքներ I ԼՈՒՐԵՐ I 14:00

Պատգամավորական էթիկայի հարցերով ԱԺ հանձնաժողովի նախագահ Մարիա Կարապետյանի մամուլի ասուլիսը


Նմանատիպ հոդվածներ
Կարդացեք նաև
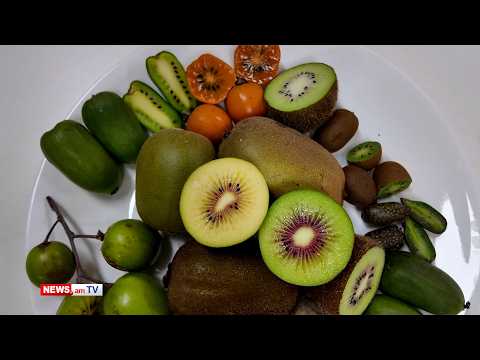
Կանաչա-վարդագույն ու անհավանական քաղցր. Չինաստանում կիվիի նոր սորտեր են ստեղծում
Գիտնականներն աղբամանների համար նեխահոտը ոչնչացնող արևային կափարիչ են ստեղծել
Աշխարհում կյանքի սպասվող տևողությունն աճել է մինչև 73,3 տարի. ԱՀԿ
Արևելքին, Արևմուտքին, Հյուսիսին և Հարավին անհրաժեշտ է համաձայնության գալ նոր աշխարհակարգի սկզբունքների շուրջ. Պուտին
Հասարակական խորհրդի նիստին քննարկվել են արհեստական բանականության կարգավորման նախագծի մշակման մոտեցումները
Քննարկվել են գերբանականության զարգացման հնարավորությունները, մարտահրավերները և այդ ոլորտում Հայաստանի ներուժը