նախընտրելի դարձնել
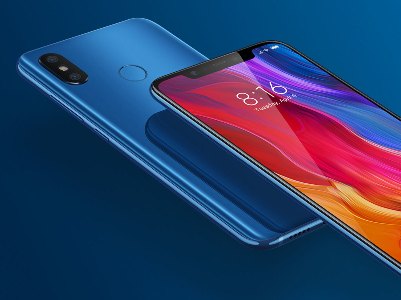
Xiaomi-ի բոլոր սմարթֆոնների վրա տեղադրված հավելվածը խոցելիություն ունի, որը թույլ է տալիս սարքի վրա աննկատ վնասաբեր կոդ տեղադրել։ Հավելվածում խոտանը հայտնաբերել է Check Point ընկերությունը՝ հայտնում է «Կոմերսանտը»։
Խոսքը Guard Provider հավելվածի մասին է, որը պետք է պաշտպանի օգտատիրոջը վնասակար ծրագրերից։ Տվյալ ծրագիրը ջնջել չի կարելի։
Ընկերությունում բացատրել են, որ Guard Provider-ը կառավարման սերվերի հետ կապի համար չպաշտպանված ցանցային միացում է օգտագործում։ Այսպիսի խոցելիությունը չարագործին հնարավորություն է տալիս միանալ նույն Wi-Fi ցանցին, ինչին միացել է զոհը, եւ ստանալ հավելվածին փոխանցվող բոլոր տվյալները։
Գրոհից հետո զոհի սմարթֆոնում կարող է ներդրվել ցանկացած վնասակար սոֆթ, այդ թվում՝ տվյալներ գողանալու, հետեւելու կամ շորթելու համար։ Check Point-ում պարզաբանել են, որ Xiaomi-ն արդեն սկսել է վերացնել այդ թերությունները։ Ընկերությունում կարծում են, որ խոցելիությունը հայտնվել է ծրագրի հետ, սակայն հայտնաբերվել է վերջերս։