сделать предпочтительным
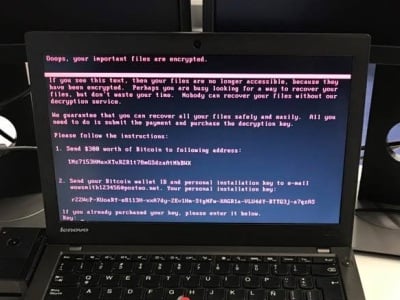
Американский производитель антивирусного программного обеспечения Symantec выпустил рекомендации по борьбе с вирусом-вымогателем Petya, поразившим накануне системы многих компаний и госучреждений по всему миру, передает «Коммерсаня».
Согласно инструкциям, пользователям необходимо имитировать заражение компьютера, создав в программе «Блокнот» файл perfc и разместив его в папке Windows на диске C. Когда вирус попадает в систему, он ищет этот файл и, найдя его, прекращает работу. Никакого расширения у имени файла в директории C:\Windows\perfc быть не должно.
Первыми в результате масштабной кибератаки пострадали российские и украинские нефтяные, телекоммуникационные и финансовые компании. Вирус-шифровальщик Petya распространяется по аналогии с нашумевшим в мае вирусом WannaCry —он блокирует компьютеры и требует перевода $300 в биткоинах.
#Petya checks for preexisting infection by looking for its own filename,usually C:\windows\perfc.Creating this file may help as a killswitch pic.twitter.com/yh8O1v6CzB
— Security Response (@threatintel) 27 июня 2017 г.