сделать предпочтительным
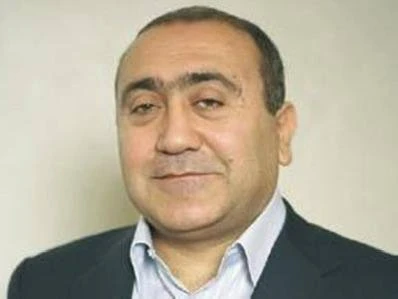
Агентство Министерства юстиции Армении по защите персональных данных в 2020 г осуществило 80 производств и 301 консультацию. Об этом сообщил начальник агентства Геворк Айрапетян на виртуальной встрече с журналистами в «Арменпресс».
Начальник агентства отметил, что ежегодно публикуется отчет. 2020 г по своим вызовам статистически отличается от других лет, хотя в целом число производств идентично предыдущим годам – в 2019 г их было 83. Причем 69 из 80 производств касались не использвания персонвальных данных, а проверки правомерности обработки личных данных.
Говоря о защите персональных данных, Айрапетян выделил два вида неправомерных вмешательства. Это незаконное использование личных данных конкретного лица и использование данных для последующих действий, например, выманивания денег или распространения дезинформации. В 2020 г изменился баланс между этими двумя видами, вторых стало на порядок больше. Также в 2020 г. был проведен целый ряд обучающих семинаров для людей самых разных профессий о том, как защитить персональные данные в сети, двухуровневая защита пароля, избежать фишинга.
По словам Айрапетяна, одновременно ведется работа для гармонизации правого поля. Было представлено 75 разных мнений по правовым актам и международным соглашениям, которые так или иначе касаются защиты персональных данных. «В подавляющем большинстве взламывают не сервер, а данные одного человека . В основном с помощью фишинга. Предлагают выигрыши, наивные люди дают пароль и логин. В 2021 г акцент будет ставиться на обучении. В 2020 г были опубликованы пособия как не стать жертвой фишинга, как сделать пароль безопасным и т.д», - сообщил Айпаретян. Агентство также работает с теми организациями, которые используют биометрические данные – отпечатки пальцев, видеонаблюдение.
Говоря о публикации азербайджанскими хакерами списков заболевших коронавирусом или контактировавших с заболевшими в Армении, глава агентства вновь отметил, что, как показало расследование, на сервер не было совершено успешной хакерской атаки, а данные «утекли» посредством какого-то пользователя, возможно с помощью фишинга. «Были заявления и о других утечках. Но оказалось, что большинство было украдено раньше 2020 г и опять же через пользователей. Не исключено, что человек и сам не знал, что его почта взломана», - сообщил Айрапетян. Получается, что если человек не знал о взломе почты и продолжает ею пользоваться, можно ждать новых утечек. Саму систему отслеживания, которая применялась в дни карантина, Айрапетян считает достаточно безопасной, и заверил, что все персональные данные после отмены карантина были уничтожены, причем вместе с носителями базы.
Отвечая на вопрос о том, можно ли считать данные о числе пленных и пропавших персональными, Айрапетян уточнил - персональные данные это те, которые могут позволить идентифицировать конкретного человека. Те данные, которые не могут – не персональные. «Во всех случаях, когда речь о данных, не позволяющих ни прямо, ни косвенно идентифицировать, не персональные, и закон на них не распространяется», - отметил глава агентства.
В заключение глава Агентства в очередной раз призвал быть щепетильнее при обнародовании или передаче личных данных, а тех, кто имеет дело с базами – обращаться в агентство за советами и обучением.